
Historie
2. Od Caesara k Vigenérovi
Od Caesara k Vigenérovi
Postupně se seznámíme s mnoha typy šifer, v průběhu vývoje lidstva a příslušných věd bylo nutné zdokonalovat iutajování zpráv. Jsou zde jmenovány postupně za sebou, jak byly vynalézány, využívány a některé i prolomeny.
Důležité ovšem je si připomenout a uvědomit, že šifry, které vznikají dnes, jsou založeny na kombinaci dvou základních algoritmů - substituce a transpozice. Všimněte si tedy i jednotlivých rozdílů mezi historickými šiframi, jak byla která vytvářena a na jakém principu byly založeny - napomohou vám k tomu i jednotlivá připravená cvičení.
Caesarova šifra
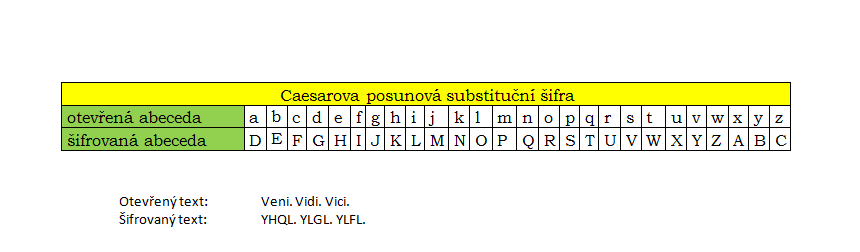
Caesarova posunová substituční šifra z 1. stol. př. n. l. je základem pro většinu dalších šifer, její posun je o 3 písmena (A = D, B = E, C = F...). Je ovšem zřejmé, že kombinací může být až 26 a můžeme měnit i pořadí, čím získáme 4*10^26 možností. Caesar sám tuto šifru zaměňoval, ovšem do povědomí všech vešla v podobě, jakou jí známe - tedy posun o 3 písmena ve zvolené abecedě daného jazyka obr. 1.
Obr. 1 Caesarova šifra
Šifra „podle plotu“
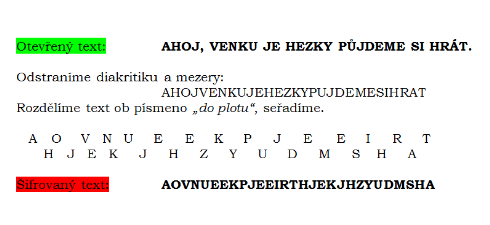
Jednou z prvních šifer, jež není založená na substituci, ale na transpozičním algoritmu, je „šifra podle plotu“ obr. 2. Algoritmus této šifry je jednoduchý, ale účinný, na obrázku vidíme plot „pouze dvouřádkový“, dotyčný musel vědět klíč, kterým zde je do kolika řádek má „plot“ postavit, kde se láme text a samozřejmě, že se jedná o šifru podle plotu. V tomto příkladu by to bylo do dvou řádek a po 15 písmenku.
Obr. 2 šifrování "podle plotu"
Scytale
Když před vámi bude pojem kryptografický stroj - co se vám vybaví?
Enigma
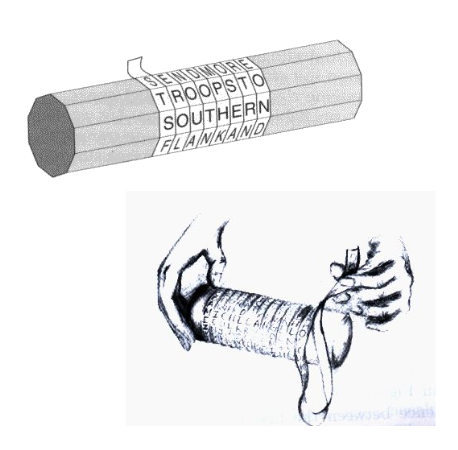
Jenže dávno dávno před legendární Enigmou tady bylo první vojenské zařízení, které můžeme nazývat zařízením tzv. scytale obr. 3. Princip byl jednoduchý, na proužek kůže, který byl navinutý na tyči, se vyryl text. Kůže se odvinula a dostali jsme do rukou posloupnost nicneříkajících znaků vyrytých na kůži. Až poté, co se navinula zpět na tyč o správném průměru, se text přečíst. Klíčem tedy zde byl průměr tyče, na kterou se pruh musel navinout, pokud chtěl adresát zprávu dešifrovat.
Obr. 3 Scytale
Umění tajného písma
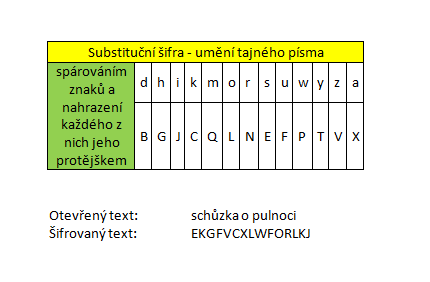
Překvapení v podobě návodu, jak šifrovat, můžeme najít i v knize bráhmana Vátsjájany ze 4. stol. n. l., známé jako Kámasútra. Vedle šedesáti čtyř umění, jimž se má žena naučit, je zde popsáno i umění tajného písma - údajně, aby ukryla své další vztahy s muži. Šifrování bylo snadné. Otevřená abeceda se jednoduše přiřadila k šifrované, každé písmenko mělo svůj protějšek. Nevýhodou bylo, že adresát i odesilatel museli přesně znát šifrovanou abecedu, která fungovala současně i jako klíč. Bez toho je zprávu relativně nemožné rozluštit obr. 4.
Obr. 4 Transpoziční šifra
Postupem času bylo ale nutné zkracovat klíče. Pokud byla klíčem celá šifrovaná abeceda, bylo velmi těžké si klíč nejen zapamatovat, ale znovu používat. Proto byl vymyšlen klíč, kterým bylo slovo, či sousloví, které všichni znali (CAESAR), odstranily se dublované hlásky (CAESR), poslední písmenko současně určovalo i další pořadí písmenv šifrované abecedě (CAESRTUVW...). Tento inovovaný systém si můžete vyzkoušet ve cvičení s názvem Substituční šifra.
Polybiova matice
Známé jsou i tzv. „tabulkové“ šifry například Polybiova metoda. Písmena abecedy jsou umístěny do matice 5x5, zapisují se po sloupcích a šifrovaný text má tedy podobu souřadnic jednotlivých písmen v matici. Polybiova šifra má význam až tehdy, kdy zpřeházíme abecedu; v češtině písmeno I a J zaujímá stejnou pozici. Polybiova šifra je rovněž připravena v následujícím cvičení.
Kardanova mřížka (Cardanova mřížka)
Nyní se podíváme do doby renesance. Hieronymus Cardanus (Jeroným Cardan) byl jeden z nejvzdělanějšíchrenesančních učenců 16. století. Jak víme, v renesanci se každý snažil proniknout do tajů vědy a snažil se být prospěšný společnosti po všech stránkách. Dnes známe přirovnání renesanční člověk, a právě takový byl i Hieronymus Cardanus. Fyzik, matematik, lékař, filosof a astrolog, jenž vynalezl inovovaný způsob šifrování.
Šifrovací mřížka byla destička tvaru čtverce, do které byly vyřezány otvory. Do průřezů se pak napsal zvolený text. Mřížka byla následně odstraněna a ostatní místa doplněna náhodnými písmeny či symboly. Dostali jsme tedy tabulku nic neříkajících písmen, která dávala smysl pouze po přiložení identické mřížky, kterou ideálně vlastnil pouze adresát.
Původní verze mřížky byla stabilní - rozumíme neotočná, její zdokonalenou formou je mřížka otočná.
Verze mřížek si rovněž můžete vyzkoušet na připravených cvičeních.
A v našem přehledu historických šifer pokračujeme dále.
Morseova abeceda
Pro někoho může být šifrou, pro jiného již vzpomínkou, ale.
Samuel Finley Breese Morse byl na svou dobu velmi pokrokový, v roce 1835 vynalezl první telegraf a 24. května 1844 se mezi Washingtonem a Baltimorem nesla první telegrafní zpráva v jeho abecedě. „Šifra“, kterou jsme se na dětských táborech učili všichni. Akát, blýskavice, cílovníci, dálava... dokážete pokračovat? V 18. století znamenala převratný objev a společně s rozvojem telekomunikace a telegrafních drátů i nový způsob komunikace - Morseova abeceda. Její používání bylo před více než deseti lety zrušeno, stále se ale s ní můžeme setkat na již zmíněných dětských táborech, kde je vítaným doplněním různých „bojových“ her v lesích.
Obr. 5 Morseova abeceda
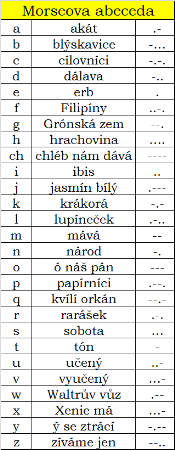
Dokázali byste říci, jakými způsoby lze Morseovu abecedu interpretovat?
- textem (čárka/tečka)
- akustickým signálem (skrz pískání, dlouhý/krátký)
- elektronickým signálem (pomocí Morseova telegrafu, dlouhý/krátký)
- vizuálním signálem (baterka, dlouhý/krátký)
Šifra Vigenérova
Poslední zde jmenovanou šifrou je Vigenérova šifra, jež představuje složitější problém - šifra je totiž polyalfabetická - to znamená, že k šifrování je použito několik abeced. Vychází z principů Caesarovy šifry, ovšem je daleko bezpečnější a pro kryptoanalytiky těžší. Navíc čím delší klíčové slovo, tím více je použitých abeced pro šifrování.
Je založená na použití tzv. Vigenérova čtverce obr. 6, který je využíván jak pro zašifrování, tak dešifrování.
Obr. 6 Vigenérova matice
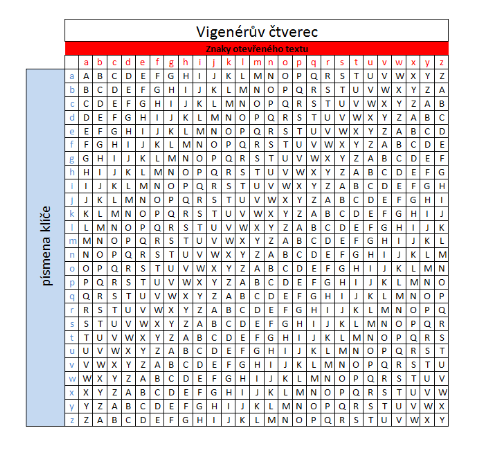
Použití Vigenérova čtverce je potom následující:

- v levém sloupci jsou modře napsána písmena klíče (řádky tedy určují abecedy dle písmena v klíči)
- v horním řádku jsou postupně vypsána červeně písmena abecedy (sloupce tedy určují písmena abecedy)
- průsečík mezi sloupcem a řádkem dá výsledné písmeno (čili písmeno klíče s písmenem textu dá výsledné písmeno)
- použití této metody si můžete vyzkoušet na cvičeních
Prolomení Vigenérovy šifry koncem 19. století ovšem pomohlo i jejímu zdokonalení. Pokud je totiž klíčové slovo relativně krátké, dochází k opakování v zašifrovaném textu (totéž písmeno je šifrované toutéž abecedou - takže je zašifrováno stejně) a šikovný kryptoanalytik si toho všimne. Zde to byli nezávisle na sobě Charles Babbage patrně v roce 1854, který prolomení nepublikoval a Friedrich Wilhelm Kasiski v roce 1863, který ovšem publikoval a od té doby je kryptoanalýza Vigenérovy šifry známá jako Kasiského test.
Vernamova šifra
Zdokonalení je poté známé jako Vernamova šifra, jež založena právě na principu šifry Vigenérovy. S větším počtem znaků v klíči roste více abeced pro šifrování. Pokud ovšem klíčem bude náhodná posloupnost znaků, která se použije pouze jednou, a bude se generovat náhodně, dostáváme se k principu absolutně bezpečné šifry. Nejbezpečnější klíč by však byl ten, který je stejně dlouhý jako šifrovaný text. Takto upravená Vigenérova šifra nebyla nikdy prolomena. Náhodné posloupnosti znaků, která se použije pouze jednou, říkáme jednorázová tabulka.Vernamova šifra se používá na nejvyšších úrovních utajení. Kromě jiného umožňuje Vernamova šifra ze dvou různých otevřených textů za použití dvou různých klíčů vytvořit stejný šifrovaný text.Shrnutí
Proletěli jsme společně velmi okrajově šifry, které se používaly v dávných dobách. Dostali jsme se od známé Caesarovy šifry, přes Polybiovu matici ke Kardanově mřížce a následně přes několik dalších i k šifře Vernamově, která se, díky svým vlastnostem, používá na nejvyšších stupních ochrany dat.Zdroje
SINGH, Simon. Kniha kódů a šifer: tajná komunikace od starého Egypta po kvantovou kryptografii. 2. vyd. v českém jazyce. Praha: Dokořán, 2009. ISBN 978-807-3632-687.