
Symetrické šifrování
14. IDEA, Blowfish a Twofish
IDEA, Blowfish a Twofish
Podrobně jsme se podívali na princip symetrických blokových algoritmů DES a AES. Oba tyto systémy jsou založeny na podobném principu a jejich přínos v oblasti kryptologie je obrovský.
DES i po svém prolomení přináší poznatky do nových oblastí kryptoanalýzy - jinými slovy díky snaze o prolomení DES se rozvinula nová metoda dešifrování - mluvili jsme o ní v minulých článcích?
Vybavíte si ji ještě?
- diferenciální kryptoanalýza
AES naopak přináší dočasnou jistotu pro šifrování dat, neboť zatím prolomen ještě nebyl, ačkoli útoky jsou známé.
Ovšem šifrování dat nestojí pouze na těchto dvou standardech. Nyní se spolu podíváme na některé další algoritmy, které mohou být spolehlivé a bezpečné pro šifrování vašich dat. Protože znáte principy blokových symetrických šifer, berte tento výčet opravdu pouze jako přehled dalších možných kryptografických symetrických systémů.
Algoritmus IDEA (International Data Encryption Algorithm)
Algoritmus IDEA představuje symetrickou blokovou šifru, která používá délku bloku 64 bitů a klíč je dlouhý 128 bitů. Pro nekomerční použití je dostupná volně, jinak je patentována v mnoha zemích.
Jako nový kryptosystém byl publikován v roce 1991. Je součástí PGP (Pretty Good Privacy), implementována je ale také v protokolu SSL. O způsobech ochrany bude ještě řeč.
Princip algoritmu

- potřebujeme klíč, přičemž pojem klíč opět chápeme ve významu hlavní klíč, ze kterého je generováno x podklíčů
- zde potřebujeme pro jednu rundu šest unikátních podklíčů (dohromady tedy z klíče je nutno vygenerovat 52 subklíčů)
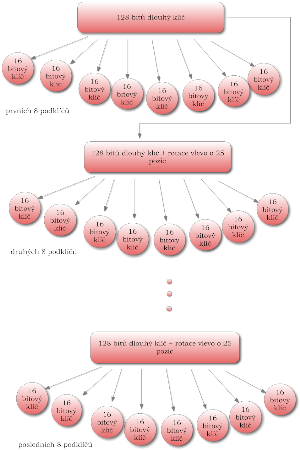
- hlavní klíč, který má 128 bitů, dá vzniknout prvním osmi klíčům, rozdělením na osm 16 bitových řetězců; poté je klíč rotován o 25 pozic vlevo a opět dělen na osm 16 bitových klíčů; tato operace se opakuje do té doby, než získáme všech 52 subklíčů obr. 1.
Obr. 1 IDEA - generování podklíčů
Tento kryptosystém využívá řadu osmi po sobě následujících iterací, přičemž poslední iterace je někdy nazývánapůlrunda. Celý systém tedy potřebuje 8,5 rundy pro zašifrování. (Proto je zapotřebí 52 klíčů - 6 x 8 + 4)Jeho inovace je v použití tří odlišných grup. Tyto grupy jsou NÁSOBENÍ, SČÍTÁNÍ A NONEKVIVALENCE.Co je to grupa a non....?Zkusili byste si vzpomenout na základě vašich již nabytích znalostí a zkušeností, co to je grupa a axiom?
- Axiom je výrok, který se bere za platný a nemusí se již nijak dokazovat. (pro příklad - pravdivostní tabulky funkcí OR, AND, XOR, jsou dané, neměnné a jasné)
- Grupa je potom postup, či struktura, která používá dané funkce pro své operace a splňuje při tom použité axiomy.
Po přeložení do češtiny - systém IDEA používá dané bitové operace (AND, OR a XOR) jako součást iterací v souladu s pravidly a tvrzeními, které tyto funkce přináší.
- 64bitový vstupní otevřený text je rozdělen na čtyři 16bitové bloky.
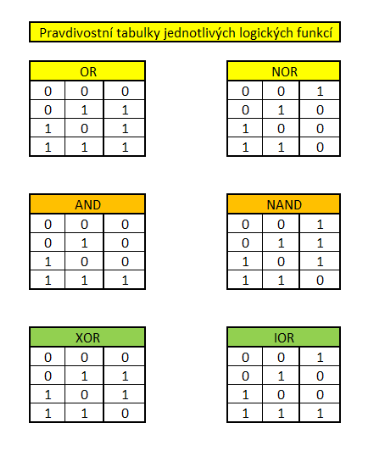
- ty vstupují právě do operací OR, AND a XOR, jejichž pravdivostní tabulky jsou zde obr. 2
Obr. 2 Pravdivostní tabulky vybraných logických funkcí
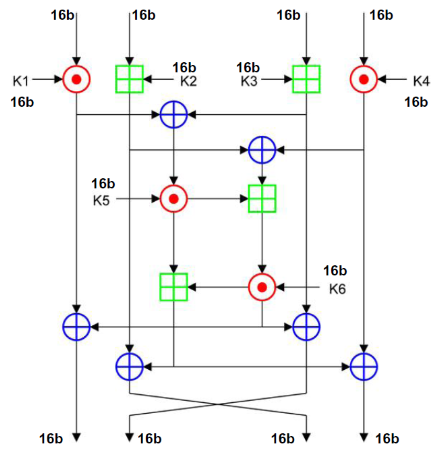
- operace jsou nahrazeny schematickou značkou.
modré kolečko = XORzelený čtvereček = ANDčervené kolečko = OR
- k 16bitovému bloku otevřeného textu je přiřazenou operací aplikován vygenerovaný subklíč; takto probíhá všech 8 rund.
- v poslední rundě jsou zbylé 4 subklíče operací XOR spojeny s posledními 16bitovými bloky a po jejich sloučení získáváme 64bitový šifrovaný text.
Schéma rundy si můžete prohlédnout zdeobr. 3.
Obr. 3 IDEA - schéma rundy algoritmu
DešifrováníJako u většiny symetrických šifer probíhá dešifrování stejným způsobem jako šifrování - jen opačně. Klíče jsou použity v opačném pořadí (při dešifrování šifrovaného textu v první rundě použijeme poslední klíče, a aplikovat budeme inverzní operace). Inverzními operacemi rozumíme opačné k těm, které byly použity při šifrování.Vzpomněli byste si z matematiky?operace, které tvoří dvojice - jsou negované
- AND - NAND (and a negovaný and)
- OR -NOR (or a negovaný or)
- XOR - IOR (exklusive a inklusive or)
Kryptoanalýza a útokyJelikož nebyla zjištěna matematická slabost, díky použitým funkcím, je šifra odolná do jisté míry jak proti diferenciální tak i lineární kryptoanalýze.Útok, který se může zdát jako nejlepší, je znám od roku 2004. Ovšem problém je, že byl testován na systém, který pracoval „pouze“ s pěti rundami. IDEA šifruje průběhem 8,5 rundy, a je tedy považována za bezpečnou.
Blowfish
Další ze známých, veřejně dostupných a spolehlivých symetrických algoritmů je Blowfish. Byl vytvořen jako náhrada za DES a publikován v roce 1993. Protože není patentovaný, je veřejně dostupný a pro nekomerční účely ho mohou používat všichni.Protože je založen na podobném principu jako DES, používá S-boxy.Zapátrejte nyní v paměti a zkuste si vybavit, co je to takový S-box a k čemu sloužil...- S-box - mění délku vstupního textu
- výstupem je pak kratší/delší text, podle potřeby šifry
- S-box zaručuje nelineární úpravu
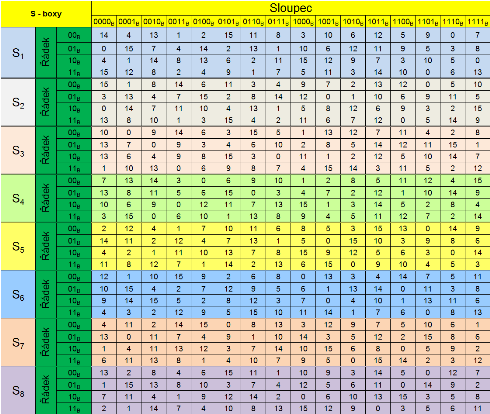
- zajišťuje zvýšení bezpečnosti obr. 4
Obr. 4 DES S-Boxy
Vstupem do algoritmu jsou potom 64bitové bloky a délka klíče je zde proměnná. Pohybuje se mezi 32-448 bity.
Twofish
Jak již název napovídá, Twofish je vylepšená verze předchozího algoritmu. Je to opět bloková symetrická šifra avylepšení zde spočívá v rozšíření délky vstupního textu.Two - čili dva - zde znamená dvojnásobná délka vstupního textu - ten zde tedy má 128 bitů. Proměnný klíč může mít až 256 bitů. Zajímavostí je, že při šifrování 256 bitovým klíčem je tento algoritmus rychlejší než nám již známý AES.Publikován byl v roce 1998, a protože není patentován, může být rovněž používán všemi.Twofish se také zúčastnil jedné soutěže, o které již byla řeč. Zapátrejte v paměti, co to bylo za soutěž.- soutěž o nový šifrovací standard vyhlášená NIST
- tuto soutěž vyhrál algoritmus Rijndael, který je dnes znám jako AES
Shrnutí
Po podrobnějším vysvětlení algoritmů DES a AES je zde již jen „výčet“ algoritmů, které rovněž spadají do rodiny symetrických šifer.Řekli jsme si také, co je to axiom a grupa a společně zopakovali logické operace.Zdroje
DOSTÁLEK, Libor a Marta VOHNOUTOVÁ. Velký průvodce infrastrukturou PKI a technologií elektronického podpisu. vyd. 1. Brno: Computer Press, 2006, 534 s. ISBN 80-251-0828-7.JIROUŠEK, Radim. Principy digitální komunikace. Vyd. 1. Voznice: Leda, 2006, 309 s. ISBN 80-733-5084-X.