
Hash, elektronický podpis a certifikáty
4. Elektronický, digitální a zaručený podpis
Elektronický, digitální a zaručený podpis
Po vysvětlení hashovacích algoritmů a jejich principů, je tu jedno z možných využití těchto principů.
Společně se tedy podíváme na metody, které se využívají při ověřování pravosti zprávy, autorství zprávy a integrity zprávy.
Každý z vás má určitě vlastní účet v bance a samozřejmě zřízené moderní a multifunkční internetové bankovnictví. Věděli byste, jak s vámi taková banka komunikuje, pokud používáte Internet Banking?
- využívá se zabezpečený protokol, zpravidla https
- může být využit certifikát přidělený bankou, který instalujeme na svůj počítač, jiná možnost je obyčejné zadání uživatelského jména či ID
- pro přihlášení vyplníme naše příslušné heslo
- ... můžeme vesele operovat s našimi finančními prostředky
- někdy je také vyžadováno ověření v podobě zadání jednorázového hesla zaslaného formou SMS zprávy na naše uvedené číslo - mnohdy je to velmi zdlouhavé, zdržující a přinejmenším otravné, ovšem jde o jeden z nejbezpečnějších způsobů ověření totožnosti uživatele
Nyní se tedy podíváme na další možné způsoby ověření. Ověřovat můžeme uživatele, autora, ale i pravost zprávy.
Otisk, hash
Co je to hash, již víme...
- hash je jednocestná funkce, která nám z libovolně dlouhého vstupního bloku dat vytvoří řetězec konstantní délky
Algoritmy, které vytváří hash, jsme si představili v minulých studijních článcích. Jedná se například o algoritmus MD5, či SHA. Důležité je, aby u hashovacích algoritmů byla minimalizována možnost výskytu kolize. U algoritmů MD5 či SHA-1 se již útočníkům daří nacházet správné hashe, proto se od užití těchto systémů upouští a jsou nahrazeny jinými (například SHA-2).
Otisk získaný ze zprávy
Jedno z možných užití hashe je důkaz integrity zprávy.
K posílaným datům se připojí hash, odesílatel tedy pošle zprávu s otiskem obr. 1.
Obr. 1 Nijak nešifrovný hash připojený ke zprávě
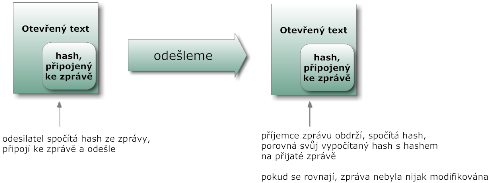
Adresát, který přijme zprávu, sám spočítá otisk z přijaté zprávy, a porovná výsledek s otiskem, který je na přijaté zprávě. Pokud se tyto dva otisky shodují, zpráva nebyla během transportu nijak modifikována obr. 2.
Obr. 2 Nijak nešifrovaný hash - útok
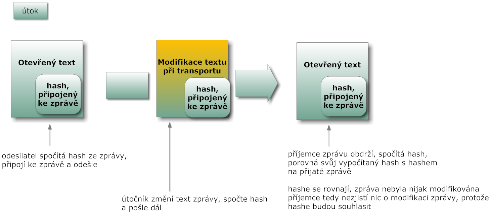
Provedla se tedy kontrola integrity zprávy, která zajišťuje, že zpráva nebyla modifikována, ale také, že dorazila kompletní a neporušená. Důkaz integrity používají také linkové protokoly například u sítí typu Ethernet.
Tento systém ale není odolný vůči útoku třetí osoby. Pokud bude kdokoli chtít pozměnit data při transportu, jednoduše dopočítá hash, pozmění zprávu, spočítá hash a odešle adresátovi, adresát si dopočítá hash, která bude souhlasit a nezjistí nic o modifikaci původní zprávy.
Symetrický podpis
Nastupuje varianta, kdy si adresát a odesilatel vymění nějakou informaci ještě před komunikací, která se stanespolečným tajemstvím. Otisk se následně nevytváří ze samotné zprávy, ale ze zprávy doplněné právě o sdílené tajemství obr. 3.
Obr. 3 Symetrický podpis
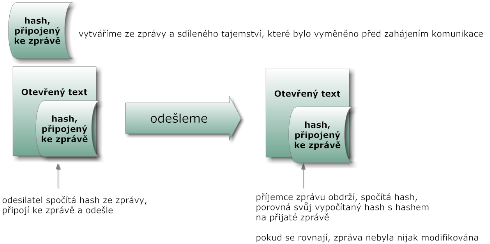
Případný útočník tedy nemůže obsah zprávy pozměnit, protože bez znalosti tajemství nedokáže vytvořit nový otisk. Tato metoda bývá někdy označována jako „symetrický podpis“.
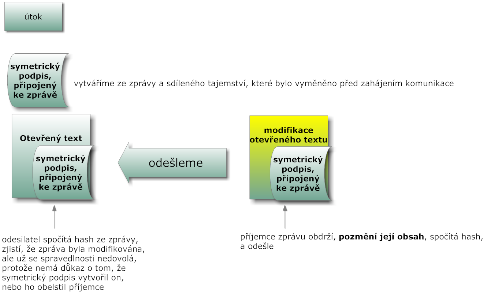
Nedostatkem této metody je, že zprávu může stále podvrhnout jeden z pravých účastníků komunikace obr. 4.
Obr. 4 Symetrický podpis - útok
Př.: Vrátíme se zpět k našim přátelům Pepovi a Jarmilce, kteří si před vzájemnou komunikací domluvili společné tajemství.
Pepa pošle Jarmilce zprávu, že jí dluží 10 000 Kč. Jarmilka ověří pravost zprávy pomocí metody symetrického podpisu, která byla zmíněna výše. Případný útočník sice zprávu změnit nemůže, ale Jarmilka ano - pokud přepíše částku na 100 000 Kč a dopočítá díky znalosti tajemství nový otisk, Pepa následně nemá možnost dokázat, že jeho původní zpráva byla odlišná od Jarmilčiny upravené.
Replay attack
Zprávu podepsanou symetrickým podpisem nemůže útočník sice změnit, ale může si ji uložit a poté odeslat v nezměněné podobě znovu. Pokud tedy zpráva obsahovala například příkaz k úhradě, útočník může bez problémů způsobit, že finanční hotovost bude převedena několikrát. V bankovnictví se tomuto útoku říká dual spend attack, obecně je útok nazýván replay attack, tedy útok „přehráním“ zprávy.
Nejjednodušším způsobem obrany je prosté vzestupné číslování zpráv. Příjemce pak kontroluje, zda nedostal zprávu stejnou zprávu několikrát. Vylepšenou verzí této obrany je nonce. Nonce je veliké náhodně generované číslo, které odesilatel přidá do zprávy. Nevýhodou je, že příjemce musí ukládat všechny staré nonce, aby mohl ověřit, že nedostal vícekrát stejnou zprávu.
Elektronická obálka
Princip této metody spočívá v tom, že odesilatel zašifruje zprávu náhodným klíčem a tento klíč rovněž zašifruje, tentokrát pomocí veřejného klíče, který je poskytnut příjemcem. Zašifrovaný klíč následně přidá ke zprávě. Příjemce pomocí svého soukromého klíče rozšifruje náhodný klíč a ten použije k dešifrování samotné zprávy obr. 5.
Obr. 5 Elektronická obálka
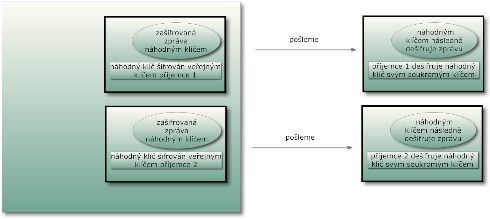
Výhodou je, že v případě více příjemců stačí zprávu zašifrovat jednou a vícekrát se šifruje pouze náhodný klíč, pokaždé veřejným klíčem daného příjemce.
Klíč je oproti zprávě výrazně kratší, celý proces šifrování je tedy díky tomu podstatně rychlejší.
Digitální podpis
V principu je zde využita kombinace předchozích metod. Ze zprávy je opět vytvořen hash, ten je zašifrován soukromým klíčem autora zprávy a přiložen ke zprávě. Každý následně může pomocí veřejného klíče hash dešifrovat, zkontrolovat integritu zprávy, a tak ověřit, že zpráva skutečně pochází od autora a nebyla změněna.
Soukromým klíčem šifrovaný hash tedy nazýváme digitální podpis.
Digitální podpis nám také slouží jako důkaz pravosti dokumentu, čili zajišťuje nepopiratelnost a za určitých podmínek slouží jako náhrada za vlastnoruční podpis. Takový digitální podpis pak můžeme označovat jako elektronický podpis.
Elektronický podpis
Je termín, který zahrnuje všechny předchozí metody i některé další způsoby elektronického ověřování zpráv.
Zaručený elektronický podpis potom představuje takový podpis, jenž může sloužit jako důkaz autentičnosti dokumentu, a může tedy být plnohodnotnou náhradou klasického vlastnoručního podpisu. Zda je za plnohodnotnou náhradu považován z právního hlediska záleží na legislativě konkrétního státu.
Některé země berou elektronický podpis jako plnohodnotnou náhradu ručně psaného podpisu a v jejich legislativě se pak hovoří o pojmu zaručený elektronický podpis. Jiné státy naopak chápou digitální podpis pouze jako ověření autenticity dokumentu, ovšem ne jako plnohodnotnou náhradu ručního podepsání.
Společně se ale podíváme na některé směrnice, které přesně definují rozdíly mezi těmito pojmy.
A kde se takový elektronický podpis potřebuje? Elektronicky se podepisujeme při podání přehledu o příjmech a výdajích OSVČ, pokud již pracujeme, můžeme se s elektronickým podpisem setkat u přihlášení či odhlášení vyplňování nemocenského pojištění. Při vyplňování růžového formuláře přiznání DPH. Při jakékoli elektronické komunikaci s pojišťovnami, úřady či státní správou. Pokud budeme aktivní a podáme žádost o dotace či projekty EU, rovněž budeme nuceni použít elektronický podpis. Využití je nepřeberné.
Shrnutí
Definovali jsme si některé metody, které se v elektronické komunikaci potřebují pro ověření autorství, autenticity a integrity dokumentů. Představili jsme si jejich výhody i nevýhody.
Zdroje
DOSTÁLEK, Libor a Marta VOHNOUTOVÁ. Velký průvodce infrastrukturou PKI a technologií elektronického podpisu. vyd. 1. Brno: Computer Press, 2006, 534 s. ISBN 80-251-0828-7.
